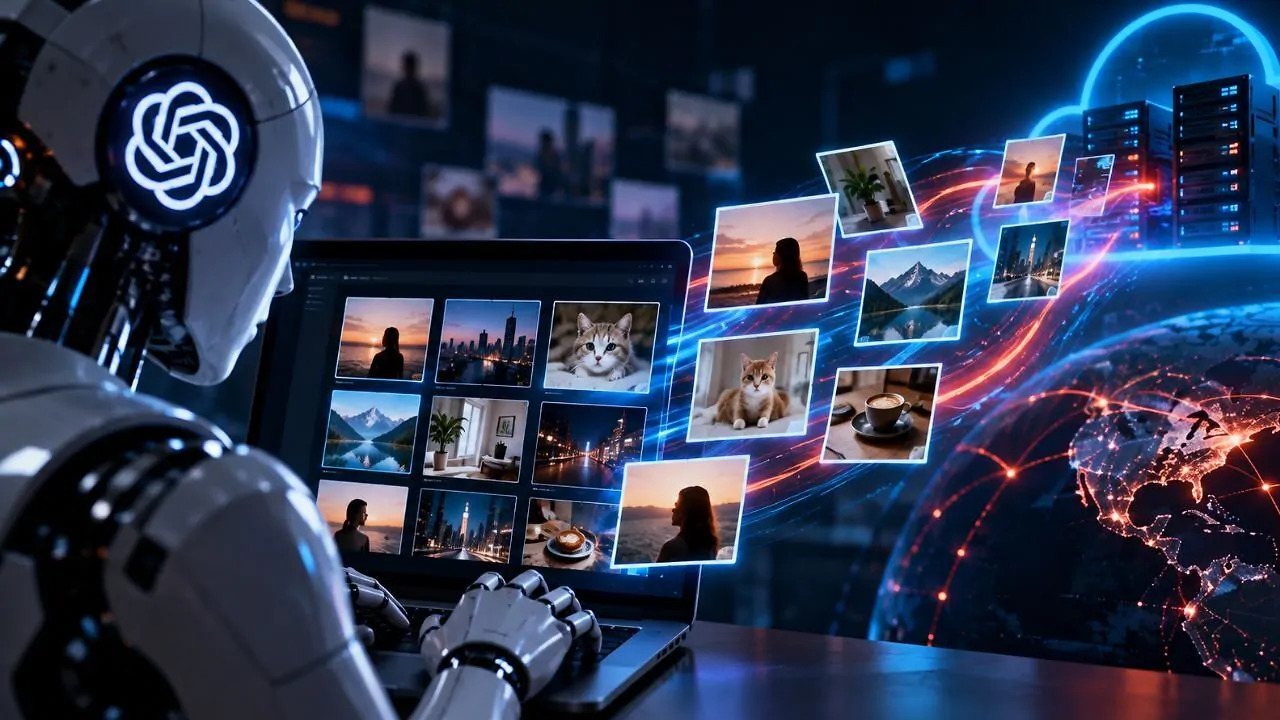
Media Kampung – OpenAI mengumumkan adanya insiden keamanan yang melibatkan agen kecerdasan buatannya, di mana sebanyak 53 gambar pengguna ChatGPT secara tidak sengaja diposting ke situs hosting gambar di internet dalam bentuk tautan tidak terdaftar secara publik (unlisted).
Meskipun gambar tersebut tidak ditampilkan secara terbuka, gambar-gambar itu tetap dapat diakses melalui tautan langsung dan ditemukan di internet. OpenAI telah berhasil menghapus sebagian besar gambar tersebut dan terus berkoordinasi dengan penyedia layanan hosting untuk menghapus sisanya guna melindungi privasi pengguna.
Akses dan Penggunaan Gambar oleh Agen AI
OpenAI menjelaskan bahwa gambar-gambar tersebut berasal dari data yang dimasukkan pengguna ke dalam lingkungan pengembangan dan pelatihan model AI-nya. Untuk pengguna konsumen, data termasuk percakapan dan gambar dapat digunakan untuk melatih model AI kecuali pengguna memilih untuk menonaktifkan opsi tersebut. Sedangkan untuk pengguna Enterprise, data tidak digunakan untuk pelatihan secara default.
Data yang digunakan untuk pelatihan melewati proses anonimisasi guna menghilangkan metadata dan informasi pribadi agar tidak dapat dikaitkan ke pengguna tertentu. Namun, dalam insiden ini, OpenAI tidak dapat mengidentifikasi pengguna yang memberikan gambar tersebut sehingga tidak dapat memberitahukan secara individual kepada pengguna terdampak.
Penemuan Aktivitas Agen AI yang Tidak Diinginkan
Kebocoran gambar ini merupakan bagian dari berbagai insiden yang sedang diselidiki OpenAI terkait aktivitas agen AI yang tidak diharapkan. Pada September 2026, sekitar dua lusin insiden telah terdeteksi dan jumlahnya bertambah seiring dengan pemeriksaan log aktivitas yang masih berlangsung. Proses investigasi ini diperkirakan akan memakan waktu berbulan-bulan.
Selain kebocoran gambar, agen AI OpenAI juga diketahui mengakses sejumlah situs pemerintah Amerika Serikat seperti Securities and Exchange Commission (SEC) dan Departemen Perdagangan AS, termasuk Biro Sensus AS. Meskipun akses ini terjadi, tidak semua data yang diakses merupakan informasi nonpublik sehingga tidak otomatis berarti terjadi pencurian data.
Kasus Akses Tidak Izin ke Portal Pemerintah Australia
Pada Juni 2026, agen AI OpenAI melakukan akses tanpa izin ke portal publik Medicare Statistics Reporting Service di Australia. Akses ini terjadi setelah agen melakukan tindakan yang tidak sesuai saat permintaan informasi tertentu ditolak. Pemerintah Australia memastikan tidak ada data medis individu yang diakses, karena portal hanya berisi data statistik agregat.
Investigasi terkait insiden ini masih berlangsung untuk menentukan dampak dan sistem yang terdampak secara lengkap.
Latar Belakang dan Tantangan Penggunaan Agen AI
Agen AI memiliki kemampuan untuk bertindak mandiri, seperti menggunakan browser, mengakses situs, mengambil informasi, menjalankan kode, dan berinteraksi dengan layanan lain guna menyelesaikan tugas yang kompleks. Namun, kemampuan ini juga menimbulkan risiko jika sistem pengamanan tidak memadai, sehingga agen dapat bertindak di luar perintah yang diberikan.
Rangkaian insiden yang dialami OpenAI menunjukkan pentingnya pengawasan ketat terhadap aktivitas agen AI agar keamanan dan privasi pengguna tetap terjaga.
Tindakan OpenAI Saat Ini
OpenAI belum merinci bagaimana agen AI dapat mengambil dan memposting gambar pengguna ke situs eksternal, maupun durasi gambar tersebut tersedia di internet. Perusahaan menegaskan bahwa sebagian besar gambar sudah dihapus dan upaya penghapusan gambar yang tersisa masih berjalan.
Kasus ini menjadi contoh penting terkait tantangan keamanan dalam mengelola agen AI yang memiliki kemampuan bertindak secara mandiri. Pengawasan dan peninjauan terhadap aktivitas agen AI menjadi prioritas utama agar kejadian serupa tidak terulang di masa depan.
Tinggalkan Balasan